Blog

twinzo on-premise v izolovanej sieti závodu

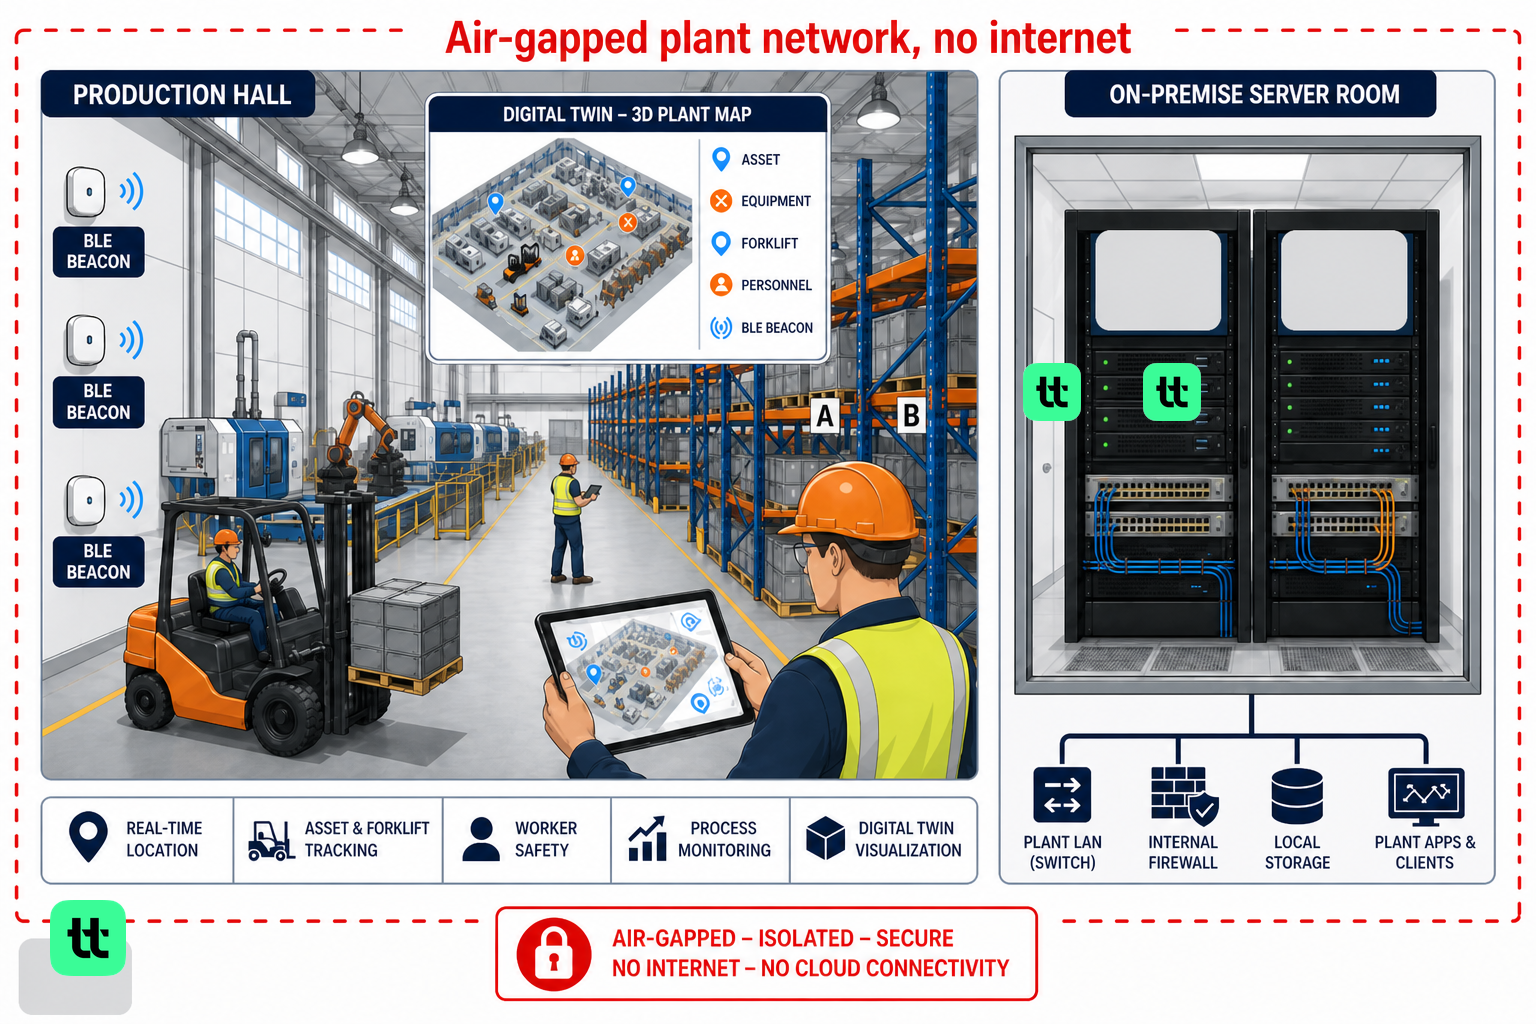
Celý twinzo na LAN vášho závodu bez odchádzajúceho internetového spojenia. Dve linuxové VM, lokálne DNS a certifikáty závodu. Ten istý pohľad na halu, RTLS a pravidlá ako v cloude, bez prekročenia perimetra.

  • Patrik Pasko

  • August 30, 2026

twinzo logistics analytics on a phone
twinzo on-premise v izolovanej sieti závodu

Audit sa zastaví na firewalle perimetra

Vedúci kvality dodávateľa pre obranný priemysel otvorí demo twinzo na notebooku v integračnej kancelárii. Špagetový diagram VZV v 3D hale, aktuálne značky na mrežových paletách s náradím, upozornenie na vstup do zakázanej zóny, keď ťahač prejde cez značenie lakovne. Výroba chce takýto prehľad na obrábacej hale už budúci štvrťrok. Potom kybernetická bezpečnosť požiada o diagram toku dát a o to, kde pakety opúšťajú závod.

‍

Zo závodu nevedie žiadna cesta von. Sieť VLAN závodu, ktorá nesie prevádzku RTLS a MES, je izolovaná zámerne, politikou, nie náhodou. Vysielačky a tablety v hale sa nesmú pripájať na verejné koncové body SaaS. Projekt nezlyháva preto, že by bolo využitie slabé. Zasekne sa preto, že predvolený postup (predplatné, prihlásenie, odosielanie polôh do cudzieho regiónu) sa nehodí pre závod, ktorý považuje sieť za súčasť bezpečnostnej hranice.

‍

S takýmto problémom sa bežne stretávajú v leteckej údržbe, v obrannej výrobe, v jadrových a rádiologických zariadeniach a v ďalších kritických odvetviach, kde normy IEC a národné odporúčania považujú dáta priemyselného riadenia a prevádzky za chránené údaje, ktoré majú zostať za plotom. twinzo môže bežať celý na vašej LAN. Polohy, história, modely aj pravidlá upozornení zostávajú na VM, ktoré prevádzkujete. Operátori otvárajú ten istý prehliadač a tie isté mobilné aplikácie. Mení sa len to, kto prevádzkuje servery a kto vydáva certifikáty, nie to, či hala dostane dvojča v reálnom čase.

‍

Izolovaná sieť závodu s lokálnymi servermi twinzo a hranicou závodu bez pripojenia na internet

Hangár leteckej údržby bez cloudu v hale

V hangári pre linkovú údržbu lietadiel nejde o abstraktný prehľad. Vozíky s náradím musia stáť mimo vstupných zón motorov. Nesprávne odstavené schodíky alebo rebrík sú riziko cudzieho predmetu ešte predtým, než niekto otvorí pracovný balík. Majstri už dnes chodia pozdĺž lietadiel s podložkami na papier, lebo WMS neukazuje, kde je hydraulický vozík naozaj.

‍

IT v hangároch často preberá bezpečnostnú prax letísk: prevádzková Wi-Fi a RTLS sú v segmente, ktorý sa nikdy nesmeruje do internetu. Tablety môžu byť centrálne spravované a bez prístupu do obchodu s aplikáciami. Dvojča, ktoré funguje len v cloude, neprichádza do úvahy, ani keď sa vedeniu páči 3D pohľad v pilotnej miestnosti.

‍

twinzo on-premise zobrazí 3D model hangára, pracovné stojany a vozíky s tagmi na jednej mape, ktorú obsluhuje server vo vnútri areálu. Prevádzky letísk a hangárov, ktoré už oddeľujú verejné terminály od údržbárskych zón, používajú ten istý postup: lokálne DNS meno, HTTPS na vlastný reverzný proxy, kotvy BLE alebo UWB v údržbárskej sieti VLAN. Keď ťahač vojde do zakázanej zóny okolo otvoreného krytu motora, upozornenie príde na telefón majstra, ktorý má službu, v tej istej sieti VLAN, nie cez sprostredkovateľa notifikácií tretej strany v inej krajine.

‍

Typicky nočná zmena nenájde vozík s momentovými kľúčmi. Namiesto vyvolávania všetkých stanovíšť údržba otvorí dvojča, uvidí poslednú polohu z RTLS voči siluete lietadla a pošle jedného technika. Práve čas hľadania sledujú porovnania v leteckej údržbe a perimeter kvôli tomu otvárať netreba.

‍

Obranná hala, interná logistika v obmedzenej sieti VLAN

Na linke obrannej výroby sa kapacita skrýva v internej logistike. Pancierové súpravy, komponenty súvisiace s pohonnými látkami a hardvér súvisiaci s utajovanými informáciami sa presúvajú na VZV a okruhoch AGV, ktoré len zriedka dostanú rovnaký integračný rozpočet ako rad CNC strojov. Plánovači napriek tomu rozhodujú podľa statických PDF s layoutom, hoci vodiči vedia, že skutočné úzke miesto je chodba pri inšpekčnej mrežovej palete.

‍

Práve v takýchto halách sa pri kontrole exportných obmedzení a bezpečnosti areálu žiada uloženie dát v závode. Aktuálne súradnice ľudí a materiálu sú citlivé prevádzkové informácie. Ich posielanie na externú platformu s viacerými nájomcami spustí papierovanie, ktoré výrobné termíny neunesú. Európske zbrojenie zvýšilo tlak na priepustnosť bez toho, aby uvoľnilo tieto kontroly, a preto sa interná logistika v obrannej výrobe považuje za frontovú líniu.

‍

Lokálny twinzo ukladá údaje o okruhoch VZV, čase zotrvania v bufferoch pri kompletizácii a zápchach pri zabezpečených dverách v rovnakej hranici vykazovania ako MES a SCADA. Optimalizácia logistiky na 3D dvojčati (špagetové diagramy, heatmapa podľa uličiek, porovnanie zmien) beží nad históriou uloženou vo vašej inštancii InfluxDB, nie v externom analytickom tenante. Bezpečnostný tím to schváli, lebo architektúru tvoria dve VM v LAN závodu, nie nová výnimka pre odchádzajúcu komunikáciu pri každej funkcii.

‍

Jadrové a rádiologické pracoviská, zóny, do ktorých nemožno vstúpiť naslepo

Mimo komerčných jadrových elektrární a rádiologických laboratórií je kontrola kontaminácie priestorová. Technici nosia dozimetre a trasové karty. Niektoré chodby sú zakázané, ak pracovný príkaz nestanovuje inak. Keď niekto spadne alebo nereaguje, ochranka nepotrebuje nejasné volanie cez vysielačku odniekiaľ z „bloku B“, ale polohu na mape, ktorá zodpovedá vyvesenému plánu zón schválenému regulátorom.

‍

Takéto pracoviská často úplne zakazujú spotrebiteľské cloudové služby v prevádzkových sieťach. Aj keď sú tagy RTLS schválené, back end musí bežať vedľa ostatných systémov závodu (historian, alarmový server, prístupový systém) na zabezpečených serveroch s Linuxom alebo Windowsom, ktoré spravuje IT závodu.

‍

twinzo on-premise zobrazí pracovníkov a dodávateľov s tagmi na modeli haly, detekciu pádu pracovníka s aktuálnou polohou z RTLS viaže na tie isté súradnice a spustí pravidlo vstupu do zakázanej zóny, keď tag prekročí hranicu rádiologickej kontroly nakreslenú na dvojčati. Dátový tok MQTT z kotiev na aplikačný server ostáva na TCP 1883 vo VM so službami. Nič na tejto ceste nevyžaduje DNS dopyt na verejné API.

‍

Napríklad alarmový panel ukáže zvýšenú dávku v chodbe. Riadiaca miestnosť otvorí dvojča, uvidí, ktoré tímy s tagmi boli v susedných zónach za posledných desať minút, a nariadí návrat bez toho, aby posielala bežcov cez celú budovu. Mapa je smerodajná, lebo sa plní aj ukladá lokálne.

‍

Plne lokálny beh, nie synchronizovaná kópia

Niektorí dodávatelia ponúkajú „on-premise“ ako edge cache, ktorá sa aj tak volá domov kvôli licenciám alebo identite. On-premise nasadenie twinzo je celý aplikačný systém na vašom hardvéri. Webové klienty, mobilné aplikácie, desktopoví klienti aj gateway so senzormi komunikujú cez HTTPS s vaším aplikačným serverom. API, reporty, polohy v reálnom čase, 3D objekty, pravidlá upozornení aj analytické dopyty obsluhuje toto prostredie.

‍

Bežná prevádzka nezávisí od dostupnosti internetu. Balíky záplat a aktualizácií prichádzajú cez váš proces zmenového riadenia (USB z média dodávateľa, interný repozitár artefaktov alebo jednorazové servisné okno s kontrolovaným odchádzajúcim spojením), rovnako ako už dnes nasadzujete aktualizácie OS na ostatné servery závodu. Bežná komunikácia medzi zmenami túto cestu nepotrebuje.

‍

Na tom záleží, keď výroba chce dvojča dostupné 24/7 pri linke, ktorá sa nesmie zastaviť preto, že vypadol región SaaS alebo poskytovateľ pripojenia prerušil jediné odchádzajúce spojenie. Dvojča je infraštruktúra, nie web, o ktorom operátori dúfajú, že bude fungovať.

‍

Prehľad možností modelov, simulácií, analytiky a upozornení, ktoré sú v tomto type nasadenia všetky dostupné, nájdete na stránke Funkcie.

‍

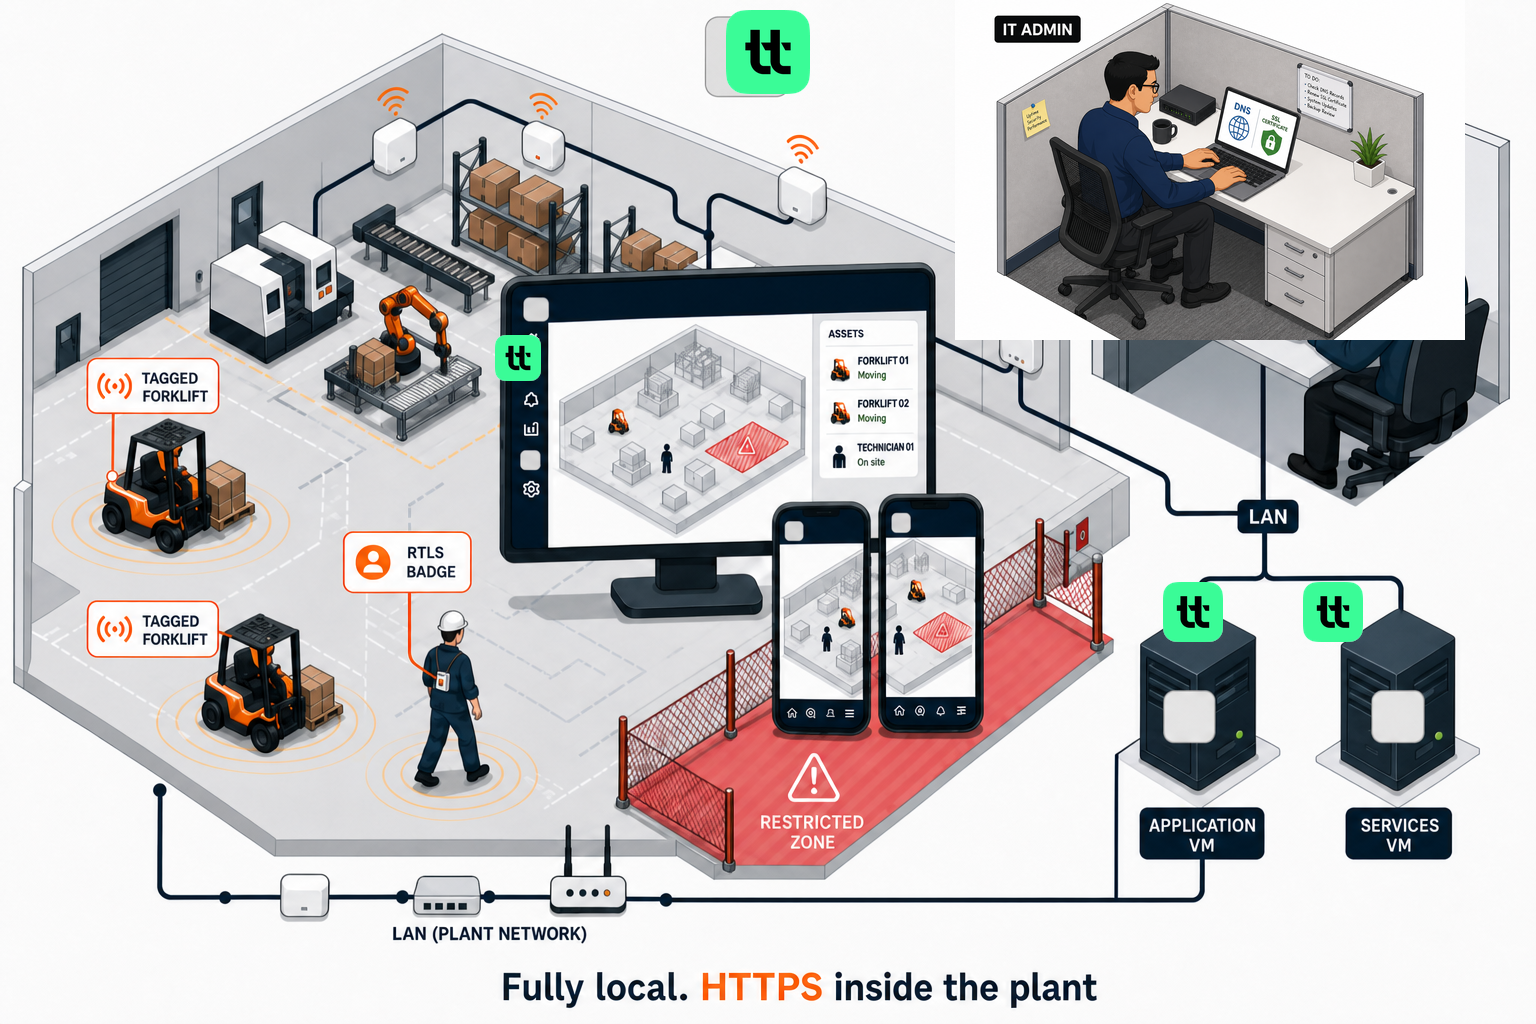
Operátori v hale a správca IT s lokálnymi VM twinzo, DNS a SSL vo vnútri závodu

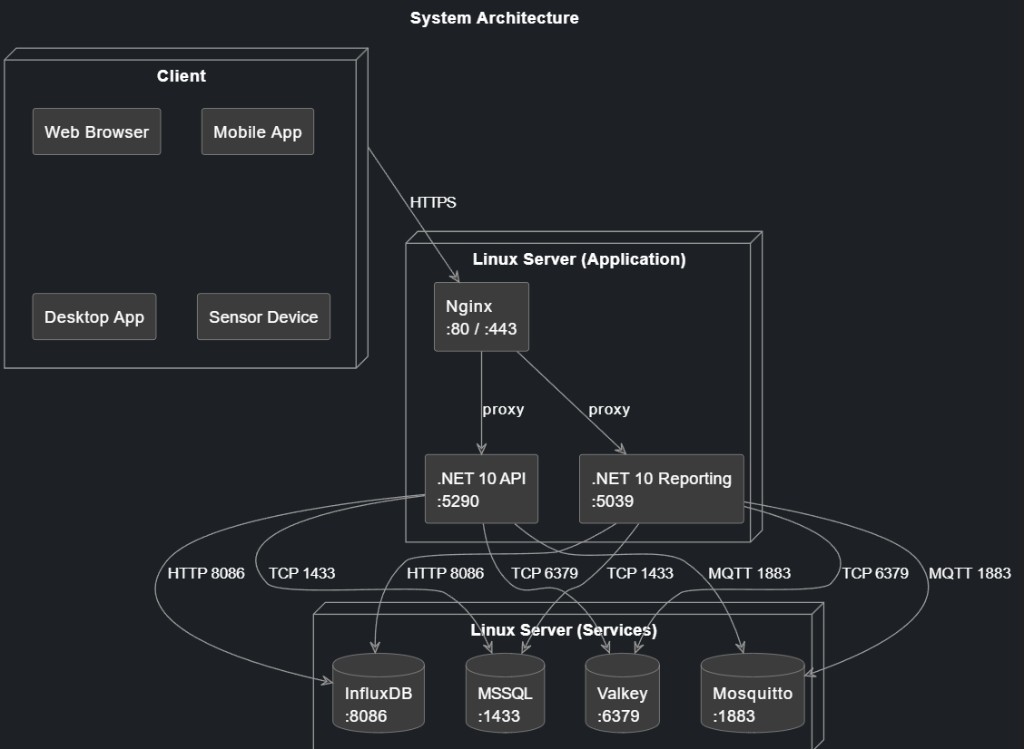
Architektúra systému na dvoch linuxových VM

Referenčné usporiadanie rozdeľuje prácu na dve linuxové VM v sieti závodu. Na jednej beží aplikačná vrstva, na druhej dátové a messagingové služby. Klienti sa k databázam nikdy nepripájajú priamo. Pripájajú sa cez TLS na aplikačnú VM a služby .NET sa potom pripájajú na porty backendu na VM so službami.

‍

Aplikačná VM: Nginx ukončuje HTTPS na porte 443 a voliteľne HTTP na porte 80 pre presmerovanie. Požiadavky presmerúva cez reverzný proxy na API twinzo v .NET 10 na porte 5290 a na službu Reporting v .NET 10 na porte 5039. Prehliadače, telefóny a desktopové aplikácie musia len dôverovať certifikátu vášho závodu a vedieť preložiť interný názov hostiteľa.

‍

VM so službami: InfluxDB na porte 8086 pre časové rady polôh a históriu senzorov, Microsoft SQL Server na 1433 pre transakčné dáta, Valkey na 6379 pre cache a rýchly stav a Mosquitto MQTT na 1883 pre dátové toky z tagov a zariadení. Obe služby .NET sa pripájajú na všetky štyri backendy cez privátne spojenie medzi VM.

‍

Pravidlá firewallu sú predvídateľné: klienti na Nginx 443, aplikačná VM na VM so službami na 8086, 1433, 6379 a 1883. Pre bežnú prevádzku nie je potrebné žiadne pravidlo typu „kamkoľvek do internetu“.

‍

Architektúra systému twinzo on-premise: Nginx, .NET API a Reporting, InfluxDB, MSSQL, Valkey, Mosquitto na dvoch linuxových VM

Čo musí vaše IT oddelenie vedieť prevádzkovať

twinzo on-premise nie je zariadenie, ktoré zapojíte a zabudnete naň. Sú to štandardné linuxové služby, aké váš tím už prevádzkuje pre historiany, mosty do MES alebo nástroje okolo identít. Pred nasadením do ostrej prevádzky overte, že závod zvládne prevádzkovať nasledujúce.

‍

• Dve linuxové VM: dimenzované podľa počtu tagov, doby uchovávania dát a záťaže reportov. Aplikačná rola a rola služieb môžu bežať na samostatných hostiteľoch kvôli izolácii a zálohovaniu, alebo na dvoch VM v tom istom racku, aký už používate pre systémy závodu.

• Životný cyklus OS: záplatovanie, synchronizácia času, monitoring diskov a záloha zväzkov MSSQL a Influx. Cvičenia obnovy by mali zahŕňať aj dvojča, ak sa naň výroba pri plánovaní zmien spolieha.

• Sieť: umiestnenie vo VLAN tak, aby sa gateway RTLS, Wi-Fi pre operátorov a inžinierske stanice dostali k názvu hostiteľa Nginx bez prechodu cez nedôveryhodné segmenty. Publikátory MQTT musia smerovať na broker vo VM so službami.

• Monitoring: kontroly stavu Nginx, oboch procesov .NET, databázových služieb a rastu diskov s históriou. NOC upozornite, keď API nebeží, nie až keď sa operátori ozvú na porade zmeny.

‍

Ak dnes nemáte tím, ktorý spravuje linuxové VM a MSSQL, naplánujte personálne kapacity alebo partnera s riadenou službou vo vnútri vašej bezpečnostnej hranice skôr, než hale prisľúbite dátum spustenia.

‍

Lokálne DNS a certifikáty TLS

Operátori si majú uložiť do záložiek niečo ako twinzo.plant.local, nie pamätať si adresy IP, ktoré sa po migrácii VM zmenia. Váš tím DNS zverejní interný záznam A alebo CNAME, ktorý smeruje na adresu aplikačnej VM vo VLAN operátorov. Inžinierske notebooky v inej VLAN dostanú ten istý názov, ak to politika dovolí, alebo samostatný administrátorský názov v užšom segmente.

‍

TLS je pre prehliadače a mobilných klientov nevyhnutné. Certifikát vydajte zo svojej podnikovej CA, teda z toho istého reťazca, ktorý už nasadzujete na tablety v hale, alebo použite zdokumentovaný interný postup, ktorý vaša skupina kybernetickej bezpečnosti akceptuje. Nginx ho poskytuje klientom na porte 443. Klienti musia dôverovať koreňovej CA. Spravované zariadenia často potrebujú balík CA doručený cez MDM, aby sa dvojča načítalo bez varovaní.

‍

Pri obnove certifikátov sa izolované závody najčastejšie zaseknú. Názvy hostiteľov twinzo dajte do toho istého kalendára obnov ako ostatné služby HTTPS v závode. Certifikát, ktorému vypršala platnosť, nezastaví blikanie tagov RTLS na gateway, ale zabráni majstrom otvoriť mapu o druhej v noci, keď ju potrebujú.

‍

Senzory a desktopové aplikácie, ktoré majú názov hostiteľa pevne nastavený, majú používať ten istý interný názov DNS, ktorý zverejníte ľuďom. Split horizon (názov vo vnútri, žiadny vonku) je v poriadku. Verejný záznam DNS sa nevyžaduje.

‍

Rovnaká práca v hale po prechode

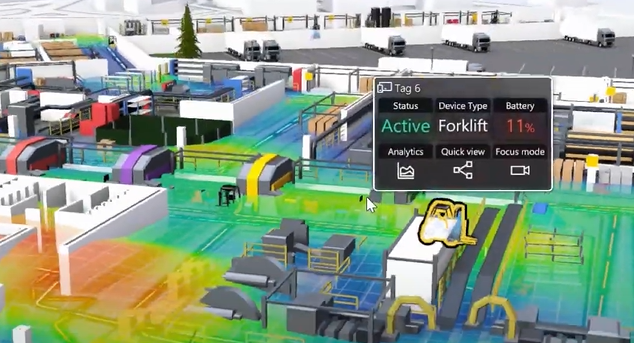
Izolácia mení hosting, nie úlohy, ktoré operátori poznajú. VZV s tagmi aj naďalej kreslia špagetový diagram na 3D modeli haly. Umiestnené objekty (kamióny dodávateľov bez tagov, značky kritickej rozpracovanej výroby) stoja v 3D vedľa zariadení v reálnom čase. Výskyt v oblasti ukáže, ktoré zóny jazda použila a ako dlho tam zotrvala. Pravidlá zakázaných zón upozornia, keď tag alebo simulovaná trasa prekročí čiaru, ktorú výroba nakreslila na dvojčati.

‍

Prepájanie údajov zo systémov závodu podľa miesta funguje rovnako, keď tagy OPC, MES alebo Ignition prichádzajú na lokálne API. HighByte alebo priamy most OPC v LAN závodu posiela stav strojov vedľa RTLS bez opustenia areálu. Analytické a reportovacie služby čítajú tú istú históriu Influx bez ohľadu na to, či klaster beží vo vašom racku alebo v cloude dodávateľa. Dopyty sú rovnaké, politika odchádzajúcej komunikácie nie.

‍

Ak ešte len začínate s rozmiestnením kotiev a typmi tagov, spojte projekt nasadenia s článkom Začíname s RTLS na pilotnej hale, skôr než pravidlá VLAN rozšírite na celý závod.

‍

Kto za čo zodpovedá v závode

Jasne rozdelená zodpovednosť zabráni tomu, aby sa dvojča po spustení stalo osirelým systémom.

‍

IT závodu: VM, zálohy, DNS, certifikáty, pravidlá firewallu medzi aplikačnou vrstvou a vrstvou služieb, pripojenie MQTT a SQL, okná na záplaty.

OT / automatizácia: gateway RTLS, zameranie kotiev, integrácia s tagmi SCADA alebo MES, VLAN pre zariadenia v hale.

Prevádzka: definície zón, pravidlá zakázaných zón, kto dostáva upozornenia a ktoré haly sa na ktorej zmene sledujú.

Bezpečnosť / compliance: schválenie diagramov architektúry, uchovávania dát a toho, či exporty reportov smú opustiť uzavreté prostredie na výmenných médiách.

‍

Typicky to vyzerá tak, že IT nainštaluje VM, ale geometriu zón nemá vo výrobe nikto na starosti. Majstri otvoria prázdnu mapu s dokonalým HTTPS. Riešením nie je ďalšie pravidlo firewallu. Prevádzka musí nakresliť rampy, buffery a vyhradené trasy na dvojčati tak, ako by ich pred sviatočnou špičkou nakreslila na tabuľu.

‍

Postup nasadenia pre váš IT tím

Praktický postup, ktorý sa hodí k zvykom zmenových komisií v kritických závodoch:

‍

1. Revízia architektúry: s kybernetickou bezpečnosťou dohodnite dve VM, umiestnenie vo VLAN a maticu portov ešte pred objednaním hardvéru.

2. VM so službami: nainštalujte MSSQL, InfluxDB, Valkey a Mosquitto. Obnovte z nasadzovacích balíkov twinzo. Z jump hostu overte prepojenie medzi VM.

3. Aplikačná VM: nainštalujte Nginx a služby twinzo .NET API a Reporting. Upstream konfiguráciu nasmerujte na adresy VM so službami.

4. DNS a TLS: zverejnite interný názov hostiteľa, nasaďte reťazec certifikátov a overte ho z reprezentatívneho tabletu v hale aj z inžinierskeho notebooku.

5. Pilotná hala: jedna hala, obmedzený počet tagov, operátori overia presnosť mapy a latenciu upozornení na lokálnej adrese URL.

6. Integrácie: dátové toky OPC, MES alebo ERP len na čítanie v rovnakom segmente LAN ako API.

7. Prechod do ostrej prevádzky: rozšírte prístup vo VLAN, zaškoľte vedúcich zmien, pridajte monitorovacie dashboardy do NOC.

‍

twinzo dodáva nasadzovacie artefakty a verzované aktualizácie. Váš tím inštaláciu, zálohovanie a návrat k predošlej verzii zvláda rovnako ako pri akomkoľvek inom systéme závodu.

‍

Ďalšie izolované prostredia s vysokou bezpečnosťou

Závody, ktoré volia twinzo on-premise, majú často rovnaký vzorec: prevádzkové dáta nesmú odísť, ale hala potrebuje priestorový prehľad:

‍

• Továrne na polovodiče: trasy v čistých priestoroch a vozíky s náradím v segmente bez odchádzajúceho DNS.

• Vládne výskumné laboratóriá: rezervácia zdieľaného vybavenia spolu s polohou v reálnom čase v obmedzených chodbách.

• Sterilné jadrá vo farmácii: prezliekacie a materiálové vzduchové uzávery namodelované s vynucovaním zakázaných zón.

• Vzdialené bane alebo energetické tábory: satelit slúži na e-mail, nie na streamovanie dát z každého tagu. Lokálne servery udržia mapu spracovateľského závodu v chode, aj keď spojenie vypadne.

• Haly na montáž v lodeniciach: zóny s ťažkými plechmi a žeriavmi, kde musia zostať viditeľné tagy návštev a dodávateľov bez cloudových účtov.

‍

V každom prípade je otázka rovnaká: vie vaše IT prevádzkovať dve linuxové VM, interné DNS a TLS závodu? Ak áno, uvedené využitie sa dá zaviesť bez opätovného otvárania perimetra.

‍

Najprv perimeter, potom hala

Projekty v kritických odvetviach potichu zlyhajú, keď sa dvojča predáva len ako SaaS. Pohnú sa dopredu, keď kybernetická bezpečnosť uvidí diagram s dvoma VM, interným HTTPS a bez trvalého odchádzajúceho spojenia. Operátori aj tak dostanú halu, ktorú poznajú, s tagmi v reálnom čase a pravidlami, ktoré zodpovedajú tomu, ako už riadia rampy, buffery a vyhradené trasy.

‍

Začnite revíziou architektúry a jednou pilotnou halou na vašej LAN. Overte DNS, certifikáty a cesty MQTT skôr, než prisľúbite špagetové diagramy a detekciu pádu pracovníka v celom závode.

‍

Ozvite sa nám, ak chcete referenčný diagram on-premise, a model vášho závodu si prejdeme v izolovanej sieti.

‍

You might also be interested in:

Továreň riadená agentmi: najprv priestorový kontext, potom logistické príkazy

Továreň riadená agentmi: najprv priestorový kontext, potom logistické príkazy

twinzo umiestňuje nezávislé systémy závodu do jedného priestorového modelu. MCP ho sprístupňuje AI agentom. Agenti čítajú polohy, oblasti a analytiku a potom zadávajú logistické príkazy, ktoré hala už prijíma.

GPS a lokalizácia v interiéri: sledovanie od areálu dodávateľa až po halu závodu

GPS a lokalizácia v interiéri: sledovanie od areálu dodávateľa až po halu závodu

GPS ukáže náves na diaľnici, v hale už nie. Spojte vonkajšie GPS s RTLS v interiéri, aby ten istý stojan, kontajner alebo kamión zostal na mape od závodu dodávateľa cez vašu bránu až po regál.

Landscape mode is not supported, please rotate your device.

By clicking “Accept”, you agree to the storing of cookies on your device to enhance site navigation, analyze site usage, and assist in our marketing efforts. View our Privacy Policy for more information.